


Blog
Cybersicherheit auf Plattformebene für EV-Ladevorgänge
Entdecken Sie, wie Oceans plattformübergreifender Sicherheitsansatz (einschließlich reCAPTCHA-Schutz für AdHoc-Ladevorgänge) Partnern hilft, Ladenetzwerke aufzubauen, die konform, widerstandsfähig und vor sich entwickelnden Bedrohungen geschützt sind.


EV-Ladenetzwerke geraten ins Visier. Mit der Skalierung der Infrastruktur und dem Fluss weiterer Fahrerdaten durch vernetzte Plattformen wandelt sich die Frage der Cybersicherheit von EV-Ladenetzwerken von einer technischen Angelegenheit zu einer geschäftskritischen Anforderung. Dieser Artikel erläutert, wo die tatsächlichen Schwachstellen liegen und was Betreiber schützen müssen.
Warum Cybersicherheit beim EV-Laden jetzt eine Geschäftspriorität ist
EV-Ladenetze gelten in vielen Märkten inzwischen als kritische Infrastruktur – sie sind an das Stromnetz angeschlossen, verarbeiten Zahlungen und speichern personenbezogene Daten in großem Umfang. Das macht sie zu einem attraktiven Ziel.
Betreiber sind Bedrohungen auf mehreren Ebenen ausgesetzt:
- Credential Stuffing- und Bot-Angriffe, die auf Anmelde- und Registrierungsportale für EV-Fahrer abzielen
- Ransomware und Fernzugriffs-Exploits gegen Ladestationsmanagementsysteme
- Protokollschwachstellen in OCPP 1.6 Implementierungen, denen moderne Sicherheitsprofile fehlen
- Datenlecks, bei denen Zahlungsinformationen von EV-Fahrern und personenbezogene Daten offengelegt werden
- QR-Code-Phishing-Angriffe an physischen Ladepunkten
Für CPOs und EMSPs gehen die Konsequenzen über Datenverlust hinaus. Eine kompromittierte Plattform kann ein gesamtes Netzwerk offline nehmen, regulatorische Risiken gemäß NIS2 auslösen und das Vertrauen der EV-Fahrer im großen Maßstab untergraben. Die Einhaltung der Cybersicherheitsvorschriften für das EV-Laden ist zunehmend eine Beschaffungsanforderung – keine Checkbox, die erst nach dem Go-Live abgehakt wird.
Was Plattform-Sicherheit für EV-Ladenetze bedeutet
Die meisten Diskussionen über Cybersicherheit in diesem Bereich enden beim Ladepunkt: OCPP-Verschlüsselung, Firmware-Updates und Netzwerksegmentierung. All dies ist notwendig, aber unvollständig. Die Plattformebene ist gleichermaßen exponiert und wird häufig übersehen.
EV-Fahrerportale, EMSP-Backends, API-Endpunkte und Authentifizierungsabläufe verarbeiten Millionen von Interaktionen und stellen eine breite, unzureichend geschützte Angriffsfläche dar.
Für Betreiber, die Netzwerke in großem Umfang betreiben, erfordert die Sicherung der Plattform die Berücksichtigung von:
- Authentifizierung Härtung: Schutz von Anmelde-, Registrierungs- und Passwortwiederherstellungsprozessen vor automatisiertem Missbrauch
- Bot- und Betrugsprävention: Blockierung von nicht-menschlichem Datenverkehr, der Sitzungsdaten aufbläht, betrügerisches Laden ermöglicht oder die Plattformleistung beeinträchtigt
Ad-hoc-Ladevorgänge (bei denen EV-Fahrer Ladevorgänge ohne Registrierung starten) stellen einen spezifischen Angriffspunkt dar. Hier setzt die Integration von reCAPTCHA durch Ocean an und schließt diese Lücke direkt.
Wie es in der Praxis funktioniert
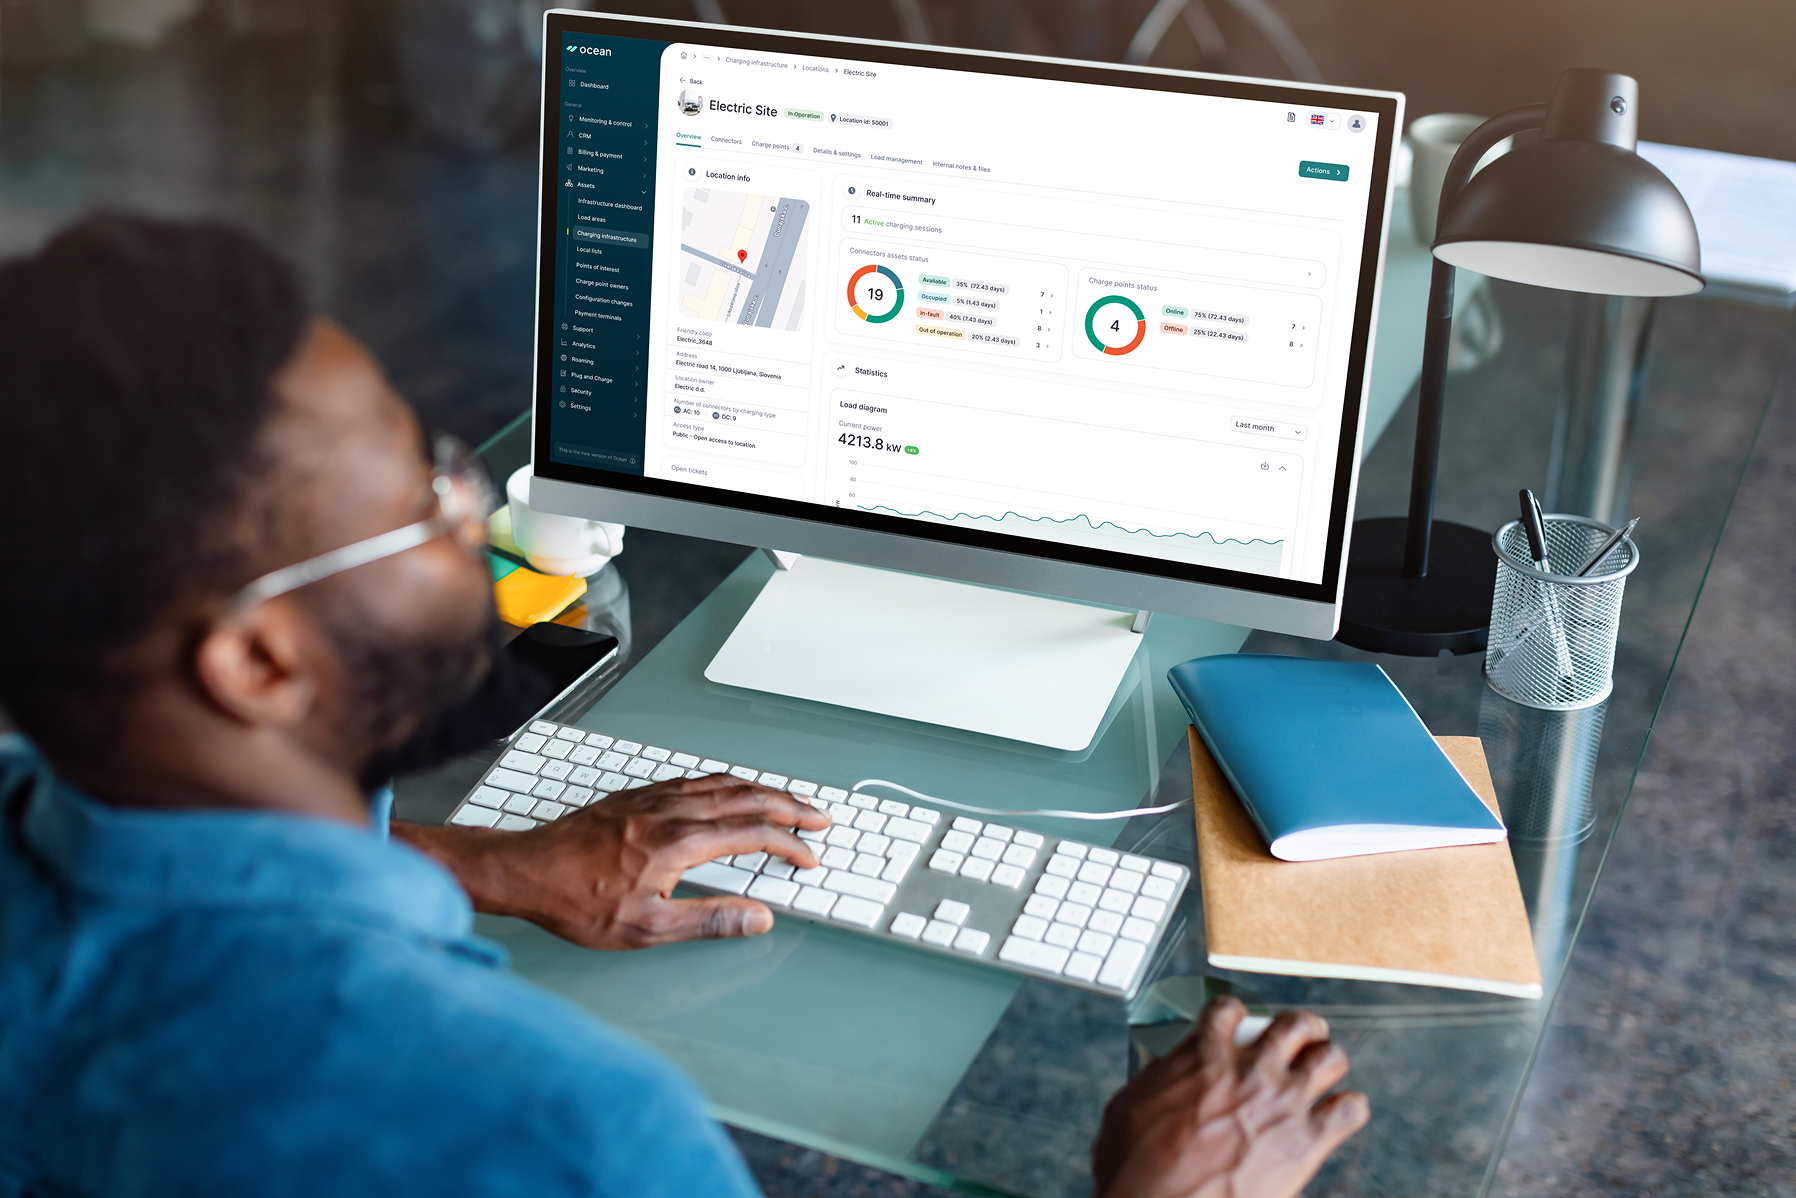
reCAPTCHA wird in Ocean's Ad-Hoc Driver Portal eingesetzt – dem Ladeablauf ohne Registrierung, bei dem EV-Fahrer Ladevorgänge ohne Plattformkonto starten. Da Ad-Hoc-Laden keine Anmeldung erfordert, ist es ein offener Zugangspunkt für betrügerische Ladevorgangsinitiationen. Bevor ein Ladevorgang autorisiert wird, führt reCAPTCHA im Hintergrund eine automatisierte Risikobewertung durch, die jeder Interaktion einen Vertrauenswert zwischen 0,0 und 1,0 zuweist. Anfragen, die unter den konfigurierten Schwellenwert fallen, werden blockiert, bevor der Ladevorgang beginnt. Legitime EV-Fahrer erfahren keine Unterbrechung, da die Validierung im Hintergrund abläuft.
Für CPOs ist der Schutz direkt über das Betreiberportal konfigurierbar. Betreiber können reCAPTCHA aktivieren oder deaktivieren, den Schwellenwert für die Bewertung an ihre Risikotoleranz anpassen und die erforderlichen Dienstkontozugangsdaten konfigurieren. Höhere Schwellenwerte führen zu einer strengeren Validierung, die mehr verdächtige Anfragen erfasst und einen engeren Spielraum für Grenzfälle lässt.
Was dies für die Sicherheitslage Ihres Netzwerks bedeutet
Die Cybersicherheit beim Laden von EV entwickelt sich von einer Best Practice zu einer Grundvoraussetzung. Netzwerke, die auditierbare Sicherheitskontrollen, eine zertifizierte Plattformarchitektur und einen integrierten Missbrauchsschutz vorweisen können, sind besser aufgestellt, um CPO-Verträge mit Unternehmen zu gewinnen, regulatorische Verpflichtungen zu erfüllen und das Vertrauen der EV-Fahrer im großen Maßstab aufrechtzuerhalten.
Für die Partner von Ocean ergibt sich Folgendes:
- Integrierter reCAPTCHA-Schutz für das Ad-Hoc Driver Portal – von Betreibern vom ersten Tag an konfigurierbar, ohne zusätzlichen Entwicklungsaufwand
- Reduzierte Anfälligkeit für betrügerische Sitzungsinitiierung, Missbrauch von Zugangsdaten und Sitzungsmanipulation im gesamten Netzwerk
Entdecken Sie weitere Blogs


Unsere bewährten Partner


